

ISO27001信息安全认证:企业数据安全风险防控指南
在数字化转型深入推进和数据安全法规日益完善的背景下,信息安全已成为企业生存和发展的重要保障。ISO/IEC 27001信息安全管理体系认证是国际通行的信息安全认证,帮助企业建立系统化的信息安全管理体系,防范信息安全风险。对于金融、互联网、制造业、服务业等各类企业而言,获得ISO 27001认证不仅是满足客户和法规要求的需要,也是保护企业数据资产、提升客户信任的重要途径。
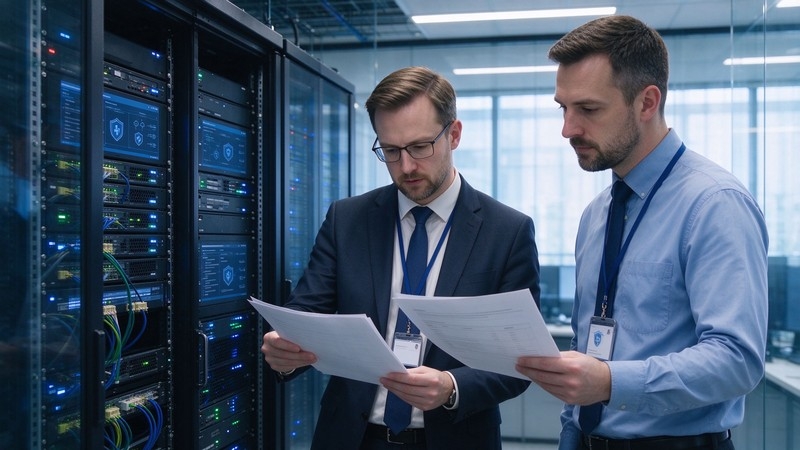
ISO/IEC 27001是国际标准化组织发布的信息安全管理体系标准,目前有效版本为ISO/IEC 27001:2022。该标准基于PDCA循环,帮助企业建立、实施、保持和持续改进信息安全管理体系,系统管理信息安全风险。
一、适用对象与认证条件
ISO 27001认证适用于各类希望系统管理信息安全的组织。在适用对象方面,包括金融机构、互联网企业、软件和信息技术服务企业、制造业企业、通信运营商、政府机构、医疗机构等,尤其适用于处理大量敏感数据、有客户信息安全要求、有数据安全法规合规要求的企业。在认证条件方面,申请企业应具有独立法人资格;建立并运行符合ISO 27001标准要求的信息安全管理体系,体系运行时间一般不少于三个月;完成至少一次内部审核和管理评审;开展了信息安全风险评估,识别了信息安全风险并制定了处置计划;在认证前一年内未发生重大信息安全事件;遵守国家和地方信息安全和数据保护法律法规。企业应根据自身信息安全风险状况和客户需求,评估是否适合申请ISO 27001认证。
二、认证流程
ISO 27001认证一般包括以下流程。第一步是认证申请。企业向认证机构提交认证申请,提供营业执照、体系文件、信息安全风险评估报告等材料。第二步是合同评审。认证机构对企业申请进行评审,确认认证范围和审核安排,重点关注行业信息安全风险等级。第三步是一阶段审核。认证机构进行文件审核和现场初步审核,确认体系是否具备二阶段审核条件,重点关注信息安全风险评估、适用性声明和控制措施实施情况。第四步是二阶段审核。认证机构进行现场审核,验证信息安全管理体系运行的有效性和信息安全控制措施的落实情况。第五步是认证决定。认证机构根据审核结果作出认证决定,符合要求的颁发认证证书。第六步是监督审核。认证机构每年对获证企业进行监督审核,确认体系持续有效运行。第七步是再认证。证书三年到期前,企业申请再认证审核。
三、周期影响因素
ISO 27001认证周期受多种因素影响。在企业基础方面,企业现有信息安全管理基础越好,体系建立和运行时间越短,认证周期越短。在行业风险方面,金融、互联网等高信息安全风险行业的审核要求更严格,审核时间更长。在企业规模方面,大型企业或多场所企业审核时间较长,认证周期相应延长。在系统复杂度方面,信息系统复杂、数据类型多的企业,风险评估和体系建立时间较长。在体系运行方面,体系需要运行至少三个月并完成内审和管理评审,这是认证的前置条件。在安全事件方面,企业如存在信息安全隐患或事件,需要整改后才能申请认证,周期会延长。企业应提前规划,合理安排认证时间。
四、所需材料
申请ISO 27001认证一般需要准备以下材料。在资质文件方面,包括营业执照、信息安全等级保护备案证明(如适用)、数据安全合规证明等。在体系文件方面,包括信息安全管理手册、程序文件、作业指导书、适用性声明等。在风险评估方面,包括信息安全风险评估报告、风险处理计划、资产清单等。在运行记录方面,包括内审报告、管理评审报告、信息安全培训记录、访问控制记录、漏洞管理记录、应急演练记录、合规性评价记录等。
企业申请ISO 27001认证需注意以下事项。一是选择有资质的认证机构。应选择经国家认监委批准的认证机构,核实其认证范围和行业资质。世通国际认证可提供ISO 27001认证咨询服务。二是重视风险评估。信息安全风险评估是ISO 27001的核心,企业应全面识别信息资产,科学评估安全风险,制定有效的风险处置措施。三是关注法规合规。《网络安全法》《数据安全法》《个人信息保护法》等法律法规对信息安全提出明确要求,企业应确保体系运行符合法规要求。四是确保控制措施落地。ISO 27001附录中的控制措施应根据企业实际情况选择并有效实施,不能只停留在文件层面。世通AI认证工作平台可帮助企业管理体系文件和安全记录。五是避免形式化。认证的目的是提升信息安全管理水平、防范安全风险,企业应将体系融入日常运营管理,避免为拿证而做表面文章。六是持续改进。信息安全威胁不断演变,企业应通过风险评估、内审、管理评审等方式持续改进信息安全管理体系。
ISO 27001信息安全管理体系认证是企业保护数据资产、防范信息安全风险、满足合规要求的有效工具。企业应根据自身信息安全风险状况,合理规划认证工作,建立并有效运行信息安全管理体系,在数字化转型中筑牢信息安全防线。