

ISO 27001带不带标有什么区别,企业怎么选
ISO 27001认证证书上是否带有CNAS标识,看起来只是一个标志的有无,但在实际使用中,这个标志直接决定证书能否通过招投标资格审查、能否被监管部门和客户采信、能否在海外市场获得认可。
带标与不带标,本质是两回事
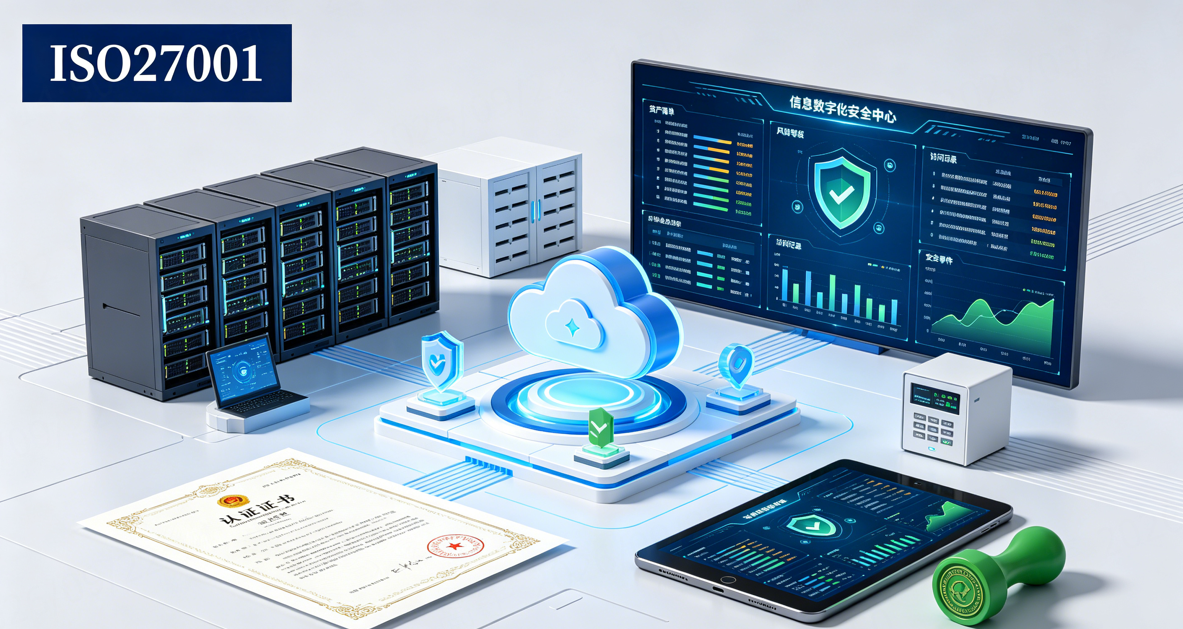
“带标”指的是认证证书上印有中国合格评定国家认可委员会(CNAS)的认可标识。“不带标”则是认证机构仅颁发自身标志的证书。
CNAS是国家认监委批准设立并授权的认可机构,负责对认证机构的能力进行承认。认证机构审核企业、颁发证书,而CNAS认可认证机构——它是“认证机构的认证机构”。认证机构要获得CNAS认可,须通过严格评审,证明其在人员资质、审核流程、质量管理等方面达到国际标准要求。获得认可后,其颁发的证书方可标注CNAS标识。未获CNAS认可的机构也可以开展认证活动并颁发证书,但证书上不能标注CNAS标识。
两者都是合法有效的证书,但含金量和适用范围存在明显差异。
五个核心区别
国际互认能力不同。 CNAS是国际认可论坛(IAF)的正式成员,签署了多边互认协议。带有CNAS标识的ISO 27001证书在IAF多边互认协议签署的100多个国家和地区得到承认,在国际贸易、跨国供应链安全审核中具有公信力。不带CNAS标识的证书在国际上不被承认,出境即失效。
招投标认可度不同。 国内招投标场景中,金融、政务、医疗、互联网等行业的IT服务招标,通常明确要求“提供带有CNAS标识的认证证书”。如果企业拿到的证书没有CNAS标识,在投标资格审查环节可能被直接否决。有些企业直到投标被驳回才发现,自己花低价拿的证书不具备CNAS资质。
监管和客户采信程度不同。 在网络安全检查、数据安全合规审查、大客户供应链安全审核等场景中,监管方和客户对认证证书的采信通常以CNAS认可为前提。ISO 27001涉及信息安全的严肃性,使得第三方认可标识在合规审查中的权重更高。不带标识的证书在这些场景中可能不被采信。
审核质量保障不同。 CNAS对认可机构实施常态化监督——年度监督评审、定期复评和不定期专项检查,审核员配置、审核时间编排、审核流程规范性都在认可监督范围内。这种持续监管机制倒逼认证机构保持审核质量。不带CNAS标识的证书由未获认可的机构颁发,审核流程和质量缺乏外部监督,审核深度和证书含金量难以保障。
证书查询渠道不同。 带CNAS标识的证书可以通过“全国认证认可信息公共服务平台”查询,查询结果包含认证机构、证书编号、认证范围、有效期和认可状态等完整信息。不带标识的证书通常只能在认证机构自有网站上查询,缺乏第三方公信力背书。
企业应该怎么选
判断原则其实很简单:看证书的使用场景。
如果企业需要用证书参与招投标,尤其是金融、政务、医疗等对信息安全要求严格的行业,或者用于大客户验厂、跨境数据传输合规、供应链安全审核,应选择带CNAS标识的证书。不带标证书在这些场景中可能被直接排除。
如果证书仅用于内部管理规范,且没有任何外部客户或机构对标识有要求,不带标证书在成本上可能略有优势。但这种选择的前提是,企业已经明确未来不涉及需要标识的业务场景。
还有一个需要特别留意的风险:有些机构虽然证书上印了CNAS标,但其CNAS资质范围并不包含ISO 27001标准,属于违规打标。企业在下单前,应在“全国认证认可信息公共服务平台”核实认证机构的CNAS认可范围是否覆盖ISO 27001。
世通国际认证2003年成立,CNAS认可机构,累计服务组织超4.86万家,认可范围覆盖ISO 27001信息安全管理体系。世通颁发的认证证书带有CNAS标识,可在全国认证认可信息公共服务平台查询,具备国际互认效力。世通AI认证工作平台可辅助企业完成文件核验、标准自查和数据比对,让认证准备更规范、更高效。对于同时关注绿色低碳发展的企业,世通AI+能碳管理平台也可为能源与碳排放数据管理提供数字化支撑。
认证证书的价值,不在于挂了哪面墙,而在于需要它的时候能不能用得上。带标与不带标的选择,本质上是对企业未来业务场景的一次提前判断。